桃園市政府所屬部分機關未落實資訊資產管理、系統更新與使用管控,存有資安漏洞與風險,審計機關促請改善,已建立共通性檢查清單及落實資安自評機制,以降低資安風險
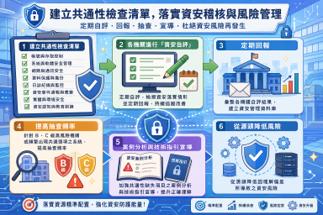
桃園市政府(下稱市政府)為有效協助各機關學校評估、控管並降低資訊安全風險,督促所屬各機關學校全面導入資訊安全管理系統,經審計部桃園市審計處查核發現,部分機關未落實資訊資產管理、系統更新與使用管控,存有資安漏洞與風險,經函請研謀改善,已建立共通性檢查清單,並加強資安自評,以降低資安風險。
審計處指出,市政府為落實國家資通安全政策,於108年間督促所屬各機關學校,依資通安全管理法及ISO 27001等規範,訂定各機關學校之資訊安全管理系統相關規範。另市政府智慧城鄉發展委員會(下稱智發會)每年編列預算,辦理市政府暨所屬各機關學校資訊安全委外稽核、資訊安全監控、機房及網路管理、資訊安全健診,及資安弱點通報系統等事項。
然而,審計處於114年10月至115年2月間查核發現,市政府所屬部分機關未落實辦理資訊資產識別、分類、鑑別與風險鑑別等管理作業,且資訊設備有未更新相關安全修補程式,持續使用已停止支援之作業系統,或未落實使用者帳號之存取管控等情事,審計處遂於115年3月針對共同性缺失事項函請研謀改善。
審計處表示,經追蹤改善情形,相關機關已落實資訊資產管理、系統更新及使用者帳號之存取管控作業,另市政府已責成智發會於115年4月建立共通性檢查清單及列入稽核檢查之必要重點項目,並請各機關進行「資安自評」,定期回報自評結果,以杜絕類此情事再次發生,另針對資通安全責任等級屬B、C級機關或頻繁出現共通弱項之系統,提高抽查頻率,及加強宣導稽核共通性缺失與案例分享,以提升機關人員資訊安全認知與觀念。
發布單位:
桃園市審計處(發布日期:2026-10-07)
被審核機關:
桃園市政府
施政主題細項:
資通安全、內部控制
 桃園市政府所屬部分機關未落實資訊資產管理、系統更新與使用管控,存有資安漏洞與風險案.pdf